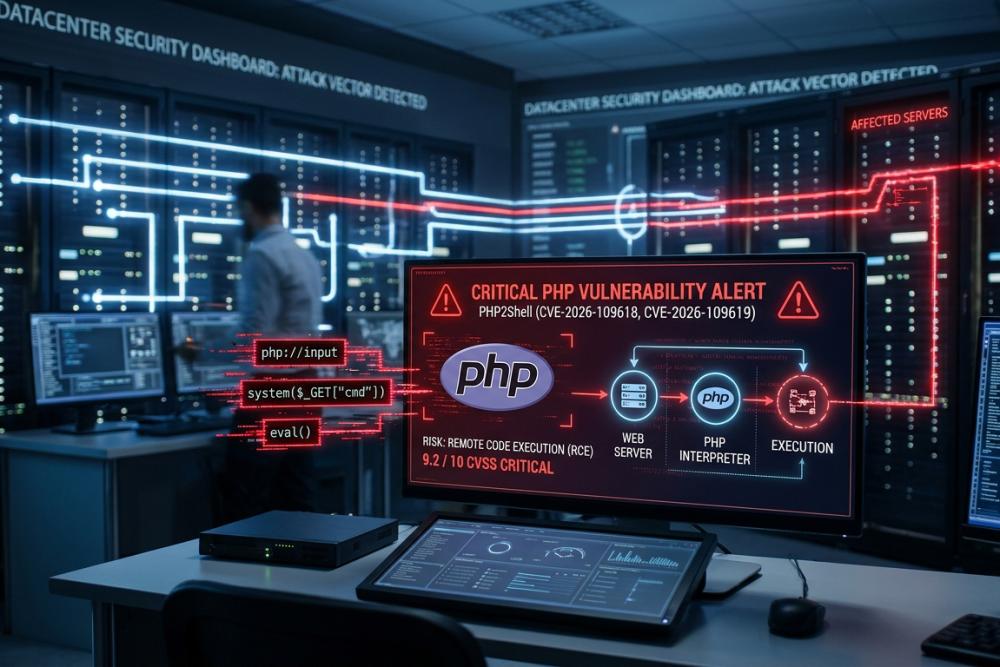

Le 21 octobre 2026, l'équipe de développement de PHP a publié des correctifs de sécurité urgents à la suite de la découverte de deux vulnérabilités critiques affectant de nombreuses versions de ce langage de programmation.
PHP est utilisé par une grande partie du web, notamment par des systèmes de gestion de contenu comme WordPress, Joomla et Drupal. Ces vulnérabilités nécessitent une attention particulière afin de protéger les sites internet et les serveurs qui les hébergent.
En quoi consiste cette faille de sécurité ?
Les vulnérabilités identifiées, référencées CVE-2026-109618 et CVE-2026-109619, peuvent permettre à un attaquant d'exécuter du code à distance sur un système vulnérable, sans authentification préalable.
Concrètement, si un serveur utilise une version de PHP vulnérable, un pirate pourrait exploiter cette faille pour compromettre le serveur et potentiellement accéder à des données ou perturber le fonctionnement des sites hébergés.
Il ne s'agit donc pas simplement d'une mise à jour technique de routine, mais d'une mesure importante pour préserver la sécurité des sites internet et des données qu'ils hébergent.
Quelles versions de PHP faut-il mettre à jour ?
Des correctifs ont été publiés le 21 octobre 2026 pour les branches PHP encore prises en charge. Les versions corrigées annoncées par l'équipe PHP sont les suivantes :
- PHP 8.5 : mise à jour vers la version 8.5.12.
- PHP 8.4 : mise à jour vers la version 8.4.27.
- PHP 8.3 : mise à jour vers la version 8.3.36.
- PHP 8.2 : mise à jour vers la version 8.2.35.
Les versions plus anciennes, notamment PHP 8.1 et les branches antérieures, ne bénéficient plus du support officiel de PHP. Elles doivent faire l'objet d'une migration vers une version maintenue et corrigée, en vérifiant au préalable la compatibilité du site.
Le choix de la version doit tenir compte de l'environnement d'hébergement, du CMS utilisé, des extensions et des éventuelles applications spécifiques installées sur le site.
Indépendants Associés procède aux mises à jour
Face à cette alerte de sécurité, le collectif Indépendants Associés est actuellement en train de procéder aux mises à jour nécessaires sur les environnements et les sites concernés.
Ces interventions visent à appliquer les correctifs disponibles, à vérifier la compatibilité des configurations techniques et à limiter les risques liés à ces vulnérabilités.
Chaque environnement doit être traité en tenant compte de ses spécificités techniques. Une mise à jour de PHP peut en effet nécessiter des vérifications afin de préserver le bon fonctionnement du site et de ses fonctionnalités.
Pourquoi maintenir PHP à jour est essentiel
Les mises à jour de PHP ne servent pas uniquement à corriger des failles de sécurité. Elles permettent également de bénéficier de corrections techniques, d'améliorations de performances et d'une meilleure compatibilité avec les technologies web actuelles.
Utiliser une version obsolète expose progressivement un site à davantage de risques, notamment lorsque les correctifs de sécurité ne sont plus publiés.
La maintenance régulière des environnements techniques constitue donc un élément essentiel pour assurer la fiabilité et la pérennité d'un site internet.
Une vigilance permanente pour la sécurité de vos sites
La sécurité d'un site internet repose sur plusieurs éléments complémentaires : la mise à jour du serveur et de PHP, celle du CMS et de ses extensions, la gestion des accès et la réalisation de sauvegardes régulières.
Indépendants Associés reste attentif aux alertes de sécurité et aux évolutions technologiques afin d'accompagner ses clients dans la maintenance et la protection de leur présence en ligne.
Pour aller plus loin
Pour consulter les recommandations officielles et suivre les évolutions de cette alerte, vous pouvez consulter les ressources suivantes :